WordPress 網站正面臨嚴重 PHP 漏洞風險
本文譯自英文原文。顯示原文
今年 WordPress 出現了三個重大漏洞,能讓陌生人在無需密碼的情況下,直接在網頁伺服器上執行程式碼。以下是整起事件的來龍去脈、受影響的對象,以及你這週該採取的因應措施。
日本首相呼籲各大網站今晚立即修補 PHP
10 月 21 日晚間,日本首相高市早苗在 X 上發布了一則罕見的公開警告。PHP 本身發現了重大安全性漏洞,她呼籲所有人務必在當晚採取行動。她向各大機構組織提出建議:立即檢查對外公開的網站是否使用 PHP、在修補程式發布的第一時間做好套用準備;如果無法迅速修補,請考慮暫時停運網站。有報導指出,她的貼文在短短數小時內就吸引了超過 2,300 萬次瀏覽。
這兩個漏洞編號分別為 CVE-2026-109618 與 CVE-2026-109619,問題出在 PHP 核心處理記憶體與錯誤的方式。報導指出,這些漏洞允許遠端執行程式碼。一份報告列出已完成修復的版本包括 PHP 8.5.12、8.4.27、8.3.36 以及 8.2.35。日本雲端服務商櫻花網路(Sakura Internet)表示,在處理這些漏洞期間,將暫停服務的部分功能。一個自稱是美國聯邦調查局(FBI)網路部門的帳號也提出了類似的建議,不過有媒體尚無法證實該帳號是否為官方官方認證。
這對 WordPress 為何至關重要? WordPress 是建立在 PHP 之上運作的,因此 PHP 本身的漏洞,意味著無論使用哪個版本的 WordPress,底層都存在安全缺口。單純更新 WordPress 無法解決這個問題。你的主機商通常全權掌握著 PHP 的版本,請向他們詢問你的網站目前使用哪個版本,以及何時會升級到修復版。這與下文提到的 WordPress 核心漏洞是分開的,網站必須確保這兩層都處於最新狀態。相關細節仍在陸續更新中,採取行動前請務必查閱 PHP 官方公告。
2026 年 7 月,Searchlight Cyber 的資安研究員 Adam Kues 證實,一個普通的 WordPress 網站可以被完全陌生的人輕易接管。不需要任何密碼,不需要安裝額外外掛,團隊裡也沒有任何人需要點開惡意郵件或點擊釣魚連結。這項攻擊被冠上了「wp2shell」的代號,且能實際運作的概念驗證(PoC)很快就出現在 GitHub 上。
如果你自己架設網站、為有網站的企業工作,或是負責「維護公司部落格」的人,這件事就與你息息相關。某國的資安應變團隊指出,全球有超過 5 億個網站採用 WordPress。這是一個極為龐大的目標,而攻擊者屢試不爽,正是因為只要掌握一種有效技巧,就能一口氣打開成千上萬扇大門。
為什麼 PHP 漏洞比聽起來更可怕
WordPress 是用 PHP 寫成的,每當有訪客造訪時,這套語言就會在網頁伺服器上執行並生成各個頁面。程式碼中若出現允許外部人士執行自訂 PHP 程式碼的錯誤,基本上就是網頁安全中最嚴重的災難了。專業術語稱為「遠端執行程式碼(RCE)」。用大白話來說,就是陌生人突然成了你公司的員工,而且手裡還拿著鑰匙。
從那一刻起,攻擊者就能讀取你的客戶資料、用你的網域名稱寄送垃圾郵件、植入只有搜尋引擎才看得到的隱藏頁面,或者只是安靜地潛伏等待。最常見的工具就是 Webshell——一個具備遠端遙控功能的微型 PHP 檔案。在 wp2shell 的攻擊事件中,應變人員發現了兩個 Webshell:一個是簡陋的單行後門;另一個則偽裝成名為 CMSmap 的外掛,讓它看起來就像是網站原本的一部份。
損害通常不是立刻顯現的。被入侵的網站往往在好幾週內看起來都毫無異狀,客戶也察覺不到任何異常,直到搜尋引擎將該網域標記為不安全,或是主機商因為網站寄送垃圾郵件而強制停權。到了這個地步,事後清理的成本遠比當初更新要高得多:耗費的人力時間、錯失的訂單,還得硬著頭皮寄信向客戶說明個資外洩。
真實案例:步步拆解
wp2shell 是兩個漏洞聯手發動的攻擊。
- CVE-2026-60137 是隱藏在 WordPress 內部查詢程式碼深處、名為
author__not_in的設定中的 SQL 注入漏洞。單看這個漏洞,危險評級為中度(5.9),它讓外部人員可以竄改網站向資料庫發出的查詢。 - CVE-2026-63030 則是 REST API 批次處理端點
/wp-json/batch/v1在轉發請求時出現的邏輯混亂。其危險程度高達 9.8 分(滿分 10 分)。它能將前一個漏洞直接轉化為程式碼執行。
兩者串聯在一起,匿名的訪客就能將 PHP 檔案直接植入伺服器。完整的程式碼執行漏洞影響了 WordPress 6.9.0 到 6.9.4,以及 7.0.0 到 7.0.1 等版本。至於 6.8.0 到 6.8.5 版本,則僅受到資料庫那一半漏洞的影響。
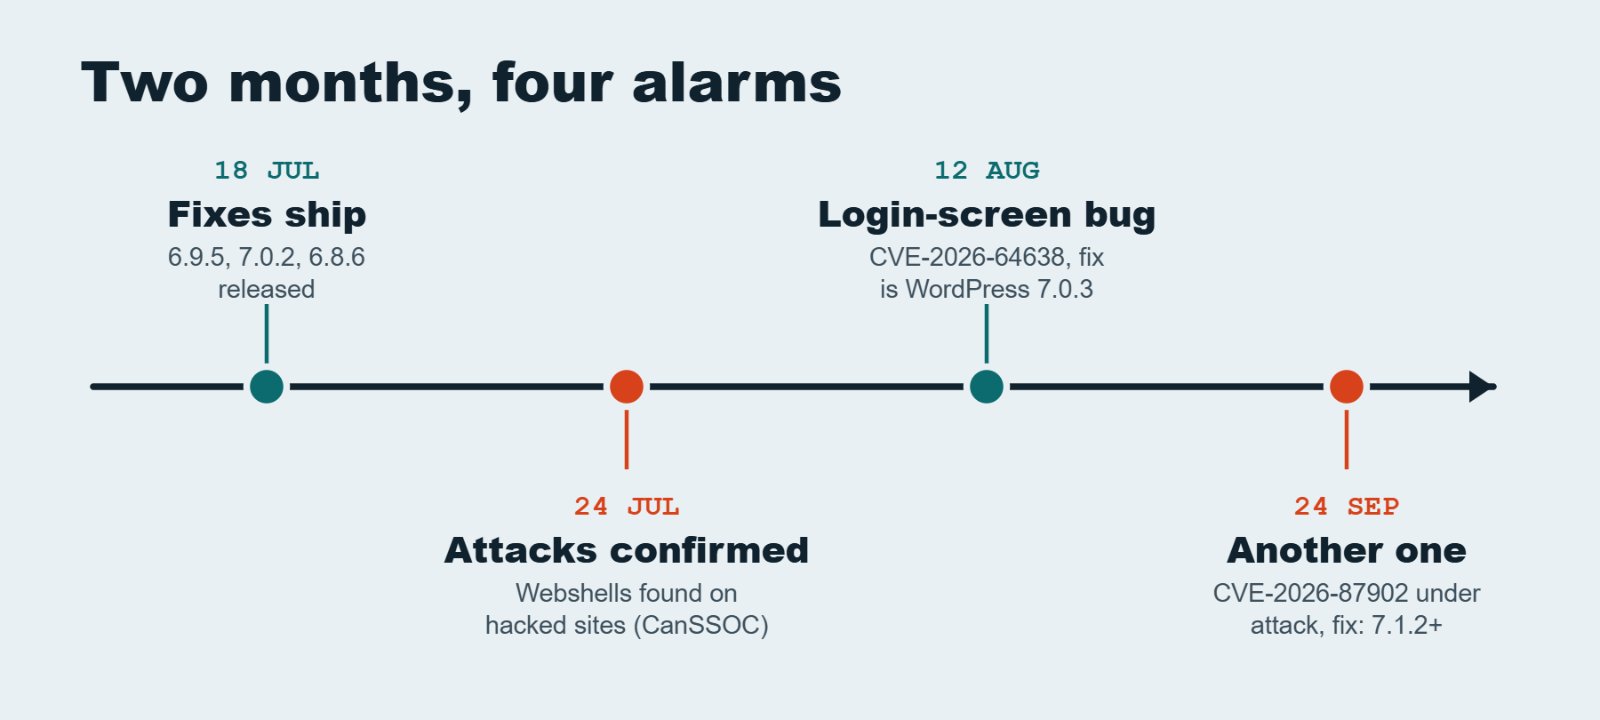
WordPress 於 7 月 18 日緊急推出了修復版本:6.9.5、7.0.2 與 6.8.6,並強制啟用了自動更新。即便如此,加拿大 CanSSOC 還是在 7 月 24 日通報,已有數名攻擊者得手,受害目標主要是架設在雲端環境的自託管 WordPress。那些關閉了自動更新、或是主機商壓住更新不發布的網站,依然暴露在風險之中。
危機並沒有在七月劃下句點
修補好一個漏洞,並不代表這場風暴就此結束。
- 8 月,奈及利亞國家資訊科技發展署(NITDA)針對 CVE-2026-64638 發出警告,這是 WordPress 登入畫面上的漏洞,可能導致 PHP 程式碼執行,並建議使用者更新至 7.0.3。
- 9 月 24 日,新加坡網路安全局指出了評分達 8.1 的本機檔案包含(LFI)漏洞 CVE-2026-87902。它讓未經身分驗證的訪客誘使 WordPress 載入不該載入的 PHP 檔案。在特定伺服器與佈景主題設定下,這將直接演變為程式碼執行。該漏洞影響 7.1.2 之前的版本,目前公開的利用工具已經出現,且攻擊活動正在進行中。
- 外掛帶來的問題更是雪上加霜。資安新聞網站近期報導了 Elementor Pro、Forminator Forms(約 60 萬個網站採用)以及 Avada 編輯器(超過百萬個網站採用)的重大漏洞。
這種規律比任何單一數字都值得警惕:漏洞一旦公開,攻擊者在數小時內就會開始行動,而受害的往往是那些連免費更新都懶得套用的人。卡巴斯基(Kaspersky)的分析師針對 CVE-2026-87902 也提出了相同觀點:從漏洞揭露到首波攻擊發動,通常只相隔短短數個小時。
誰該重視這件事?
你根本不需要是工程師:
- 中小企業主:你的購物網或預約網站存有客戶資料,這讓它極具攻擊價值。
- 行銷人員與代理商:你手中很可能有管理員帳號。如果客戶的網站被駭,帳單上寫的可是你的名字。
- 自由工作者與 IT 總管:手頭上十幾個網站各有各的更新排程,這往往就是漏洞被漏掉的地方。
- 其他所有人:遭入侵的公司網站可能會被用來寄送看似由你本人發出的信件。
小型網站同樣會中招
人們很容易誤以為駭客只挑知名大品牌下手。但事實上,他們並不是手動挑選目標的。自動化掃描器全天候在網際網路上爬梳,逐一詢問每台伺服器跑的是哪個 WordPress 版本;一旦出現公開的利用手法,程式就會對所有回應的伺服器發動攻擊。對機器來說,只有五頁的烘焙坊網站和國家級大報看起來完全一樣,唯一的差別只在於版本號碼是不是舊的。
這也是為什麼最初的幾個小時至關重要。在安全修補發布與你的網站完成更新之間的時間差,正是掃描器虎視眈眈的空檔。
這週該做的檢查清單
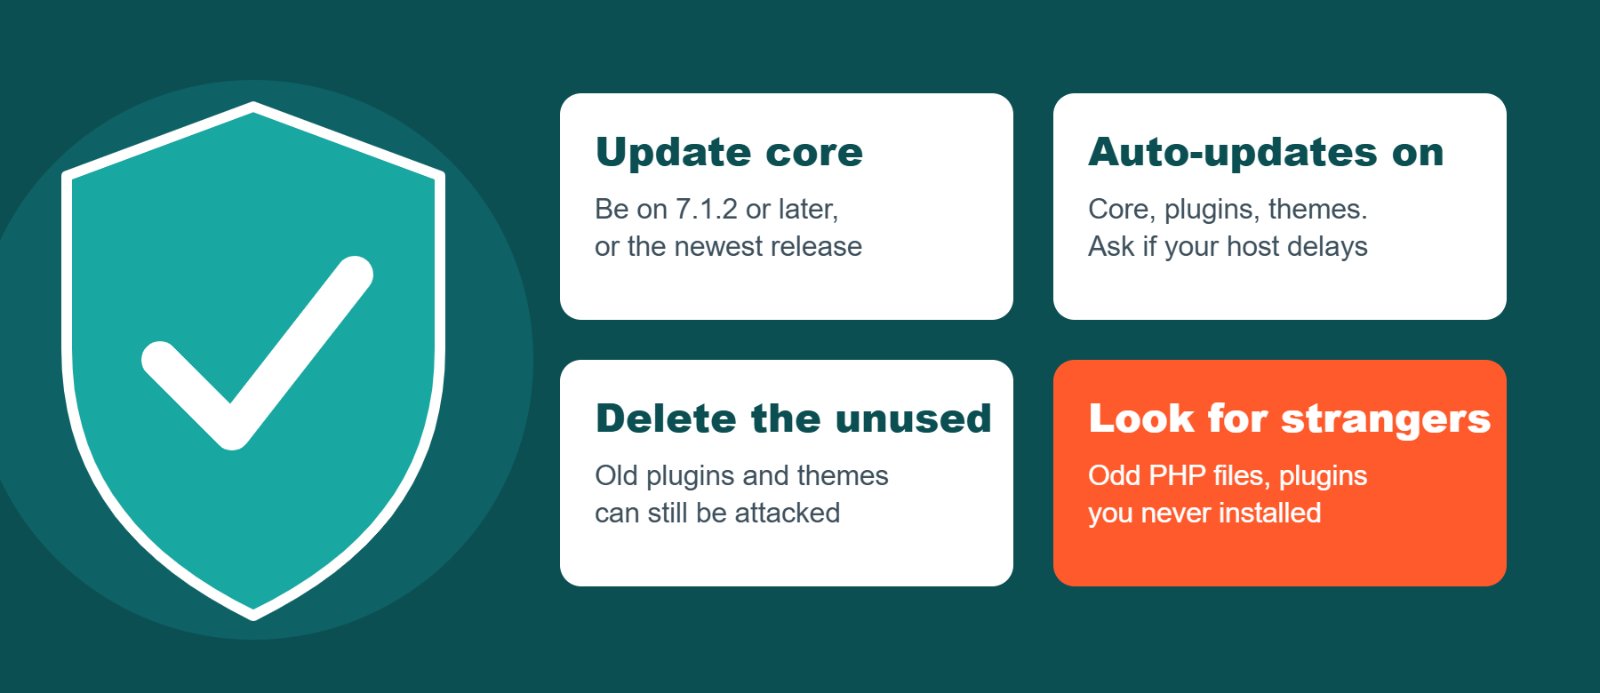
- 檢查你的版本:進入 WordPress 控制台,點選「控制台」後進入「更新」,並安裝最新版本。9 月發布的安全通報建議升級至 7.1.2 或更高版本。
- 開啟自動更新:包含核心程式、外掛與佈景主題。同時詢問你的主機商是否會延遲推送更新。
- 刪除沒用到的東西:已停用的外掛與佈景主題依然存放在伺服器上,同樣具備危險性。
- 清查可疑痕跡:檢查 uploads 資料夾裡是否有來路不明的 PHP 檔案、從未安裝過的外掛,或是沒人認得的管理員帳號。如果你不確定如何檢查,請聯絡主機商或工程師協助進行惡意軟體掃描。
- 如果今天無法更新:請聯繫主機商或防火牆供應商封鎖
/wp-json/batch/v1。這只是針對 wp2shell 的權宜之計,治標不治本。 - 在伺服器外保留一份最新的備份:並且至少嘗試還原一次,確保備份檔案確實可用。
特別警告:更新只能關上大門,無法把已經潛入屋內的人趕走。如果你的網站自 7 月起曾運行過受影響的版本且從未檢查過,請將它視為可能已被入侵。進行徹底掃描、更換所有密碼與金鑰;若發現任何異狀,請直接從乾淨的備份還原。
最無聊的解法往往最管用
這一切都不需要高深的專業技術。安全修補是免費的,更新路徑也非常明確,7 月時 WordPress 甚至主動為大家推送了更新。受害最慘重的,永遠是那些把更新關掉或一拖再拖的網站。這週不妨在行事曆上留個十分鐘,確保自己就是那個把關網站安全的人。
資料來源
- Nippon.com (時事通信社): 日本首相示警 PHP 漏洞
- OfficeChai: 日本首相與 FBI 針對 PHP 漏洞提出警告
- Deccan Chronicle: 隨重大網站停運,日相與 FBI 示警嚴重 PHP 安全漏洞
- Uganda CERT: WordPress 核心 "wp2shell" 攻擊鏈 (CVE-2026-63030 / CVE-2026-60137)
- CanSSOC 資安通報,2026 年 7 月 24 日: WordPress 核心 "wp2shell" 攻擊鏈
- Nairametrics: NITDA 提醒 WordPress 使用者留意可能導致網站遭控制的漏洞 (CVE-2026-64638)
- 新加坡網路安全局,2026 年 9 月 24 日: CVE-2026-87902
- 卡巴斯基: CVE-2026-87902,WordPress 重大漏洞
- Cyber Security News: WordPress 外掛漏洞相關報導
分類於 Technology
留言
還沒有留言。來開啟話題吧。
登入後即可留言。只需要電子郵件,不用密碼。